

Networking para empresas y hoteles en Canarias: instalación y configuración de switches, routers y firewall
Diseñamos, instalamos y mantenemos la electrónica que sostiene su negocio: switches, routers y firewall bien configurados, segmentados y documentados, con técnicos propios certificados en Tenerife y Gran Canaria.
- Diseño, VLAN y VPN entre sedes
- Doble línea y firewall de nueva generación
- Técnicos certificados Cisco, Fortinet y MikroTik
O si lo prefiere, llámenos: 922 617 566 Tenerife · 828 916 624 Gran Canaria
Integradores de redes en Tenerife y Gran Canaria
Revisamos su red y le proponemos una solución por escrito, sin compromiso.
10 certificaciones, 7 fabricantes
Cisco, Fortinet, MikroTik, Ubiquiti, RUCKUS, TP‑Link Omada y Huawei.
Redes segmentadas y seguras
VLAN, firewall y VPN, con toda la configuración documentada.
Mantenimiento con monitorización
Alertas, firmware al día y copias de configuración tras cada cambio.
- Switch, router y firewall
- Qué hacemos
- VLAN y segmentación
- Para quién
- Redes para hoteles
- Integradores y península
- Fabricantes
- Documentación y mantenimiento
- Preguntas frecuentes
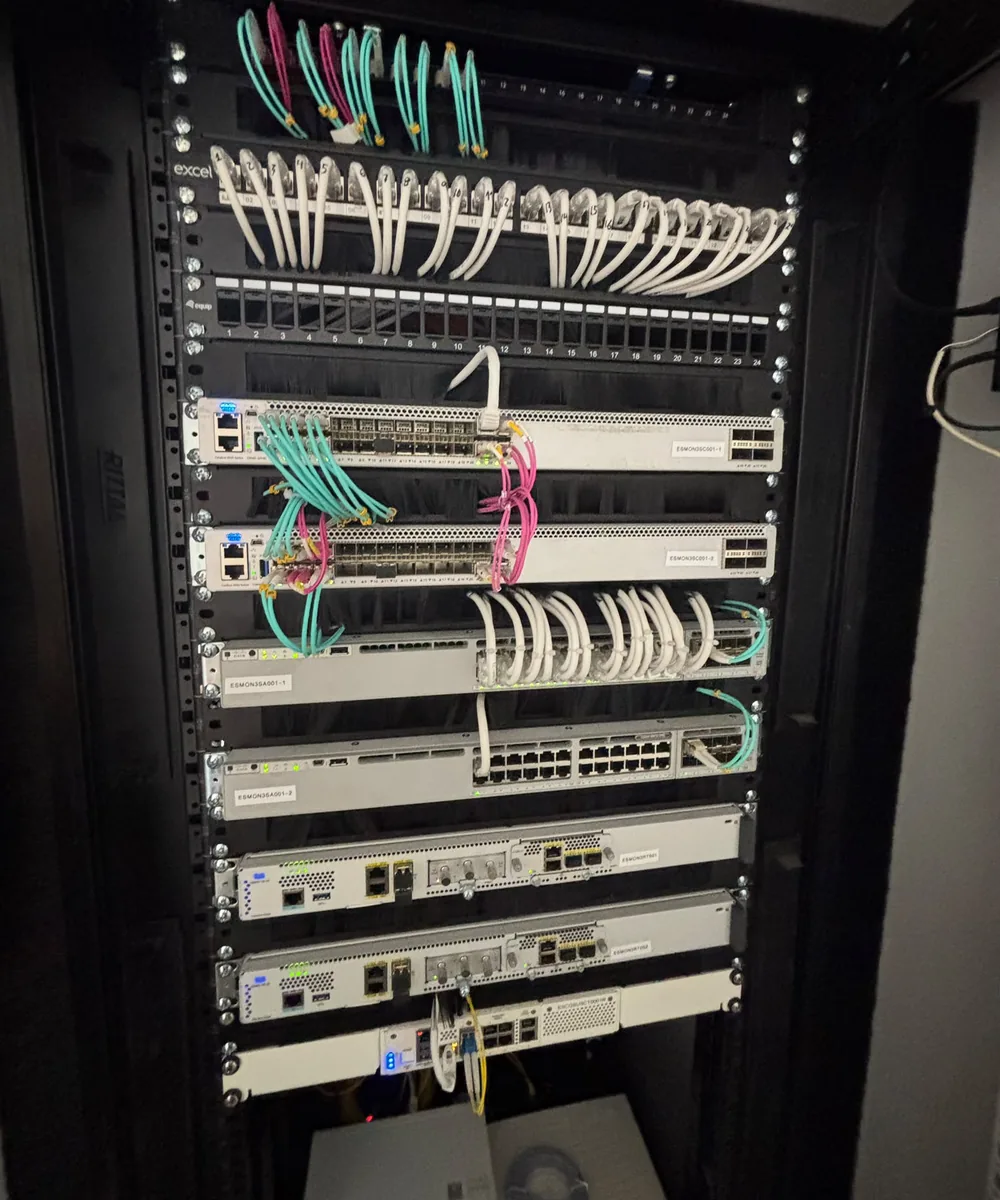
La red de su empresa no falla por el cable: falla por cómo se configuró
La instalación y configuración de switches, routers y firewall es lo que convierte un cableado bien hecho en una red que funciona. Cuando una oficina se queda sin internet o la recepción de un hotel no puede cobrar, casi nunca es culpa del cable: es una electrónica mal elegida, sin segmentar o configurada «para salir del paso».
En Socassat el networking es ingeniería: entendemos qué debe conectar la red y qué no puede caerse; después elegimos el equipo, diseñamos VLAN y direccionamiento, configuramos, probamos y documentamos. Lo hacemos con técnicos propios en toda Tenerife y Gran Canaria, de Santa Cruz de Tenerife a Las Palmas de Gran Canaria; para proyectos en otras islas, consúltenos.
Si la fibra o el cobre forman parte del problema, lo resolvemos también con nuestro servicio de cableado estructurado de cobre y fibra óptica.
Switches, routers y firewall: qué hace cada uno y qué configuramos
Son tres funciones distintas, aunque a veces convivan en un mismo equipo. Saber cuál falta o está mal dimensionada es el primer paso para arreglar una red inestable.
Switch: el reparto interno
Conecta ordenadores, puntos de acceso WiFi, cámaras, teléfonos y servidores. Diseñamos por niveles (acceso, distribución y núcleo) con switches de capa 2 o de capa 3, que enrutan entre VLAN.
- PoE 802.3af, 802.3at y 802.3bt, con cálculo del presupuesto PoE total.
- Apilamiento y enlaces agregados (LACP).
- Uplinks de fibra SFP/SFP+ entre armarios.
- Redundancia: doble fuente y caminos alternativos con spanning tree.
Router: la salida al exterior
Gestiona la conexión con el operador y el tráfico entre sedes. Si su negocio no puede quedarse sin internet, configuramos doble línea (fibra de dos operadores, o fibra más 4G/5G) con conmutación automática o balanceo de carga.
- Configuración WAN, NAT y publicación de servicios.
- Enrutamiento estático o dinámico (OSPF, BGP) entre sedes.
- Calidad de servicio para voz y aplicaciones críticas.
Firewall: la seguridad perimetral
Un firewall de nueva generación (NGFW o UTM) decide qué entra, qué sale y qué puede hablar con qué dentro de la red.
- Filtrado web, IPS y control de aplicaciones.
- VPN IPsec o SSL para teletrabajo y entre sedes.
- Políticas entre VLAN y registro de eventos.
- Alta disponibilidad con dos equipos en clúster.
Servicios de redes para empresas y hoteles en Tenerife y Gran Canaria
Diseño de red
Topología, plan de VLAN y direccionamiento IP, dimensionado de puertos, PoE y enlaces, y elección razonada del fabricante.
Instalación en rack
Montaje de switches, routers y firewall, latiguillos a medida, etiquetado según TIA‑606 y alimentación con SAI.
Configuración VLAN, firewall y VPN
Segmentación por servicios, políticas entre redes, VPN entre sedes y acceso remoto para teletrabajo.
Migraciones de electrónica
Sustitución de switches y firewalls obsoletos con maqueta previa, ventana pactada y plan de vuelta atrás.
Auditoría de red
Revisión de configuración, firmware, bucles, puertos y seguridad, con informe de riesgos y propuesta priorizada.
Mantenimiento de redes
Actualizaciones, copias de configuración, revisión de logs y renovación de licencias, con tiempos de respuesta pactados.
Configuración de VLAN: qué separamos y por qué
Una red plana, donde todo ve a todo, funciona hasta que un equipo infectado o un bucle la tumba entera. Segmentar con VLAN limita el alcance de cualquier incidente y da a cada servicio sus reglas y su prioridad.
| Red | Qué conecta | Por qué va separada |
|---|---|---|
| Huéspedes / invitados | WiFi y tomas de habitación | Aislamiento entre clientes; nunca debe alcanzar la red interna. |
| Administración y PMS | Puestos de oficina, recepción, servidores de gestión | Datos personales y de negocio; acceso restringido por el firewall. |
| TPV y datáfonos | Cajas, terminales de pago | Aislar el entorno de tarjetas ayuda a reducir el alcance de PCI DSS y de sus auditorías. |
| IPTV | Televisores y cabecera IP | Tráfico multicast que exige IGMP snooping y querier para no inundar el resto de la red. |
| Telefonía IP | Teléfonos, centralita, pasarelas | Prioridad QoS para que la voz no se corte cuando la red está cargada. |
| CCTV | Cámaras y grabadores | Ancho de banda constante; equipos que no deben exponerse a internet. |
| Control de accesos | Lectores, cerraduras, controladoras | Seguridad física: solo debe hablar con su servidor. |
| BMS / IoT | Climatización, contadores, sensores | Dispositivos con firmware poco actualizado que conviene confinar. |
| Gestión | Interfaces de administración de la electrónica | Solo el personal técnico accede a la configuración de la electrónica. |
En una oficina la lista suele ser más corta (usuarios, invitados, voz, impresión, servidores y gestión), pero el principio es el mismo. Si además el armario necesita orden físico, lo combinamos con una limpieza técnica y saneamiento de racks.
Empresa de redes para cuatro tipos de cliente
Hoteles y complejos turísticos
Redes que no pueden caerse con el hotel lleno, con huéspedes, IPTV, PMS y TPV separados.
- Migraciones nocturnas
- Doble línea y firewall en alta disponibilidad
Empresas de la península e integradores
Instalación, configuración y manos remotas en Canarias según su plantilla y su NOC.
- Equipos suministrados por usted
- Informe de cierre
Oficinas, naves y comercios
Redes ordenadas, seguras y con acceso remoto para equipos que trabajan desde varias sedes.
- VPN entre sedes
- Mantenimiento de redes
Despachos, tiendas y particulares
Un router y un firewall decentes para teletrabajo, domótica o un pequeño local.
- Red de invitados separada
- VPN para trabajar desde casa
Redes para hoteles en Tenerife y Gran Canaria: switches y firewall para un hotel que nunca cierra
Cómo es la red de un hotel moderno
Un hotel de 4 o 5 estrellas en Costa Adeje, Playa de las Américas, Puerto de la Cruz, Maspalomas, Playa del Inglés o Meloneras tiene más dispositivos en red que muchas empresas: puntos de acceso WiFi, televisores IPTV, teléfonos, cámaras, cerraduras, datáfonos, climatización y el PMS del que depende toda la operación. Todo pasa por un núcleo de switches de capa 3, switches de acceso PoE en cada planta y un firewall que separa y protege.
Diseñamos con redundancia donde un fallo afectaría a todo el hotel (núcleo, fibra entre armarios, firewall en alta disponibilidad, doble línea) y con sencillez donde basta con reponer un equipo.
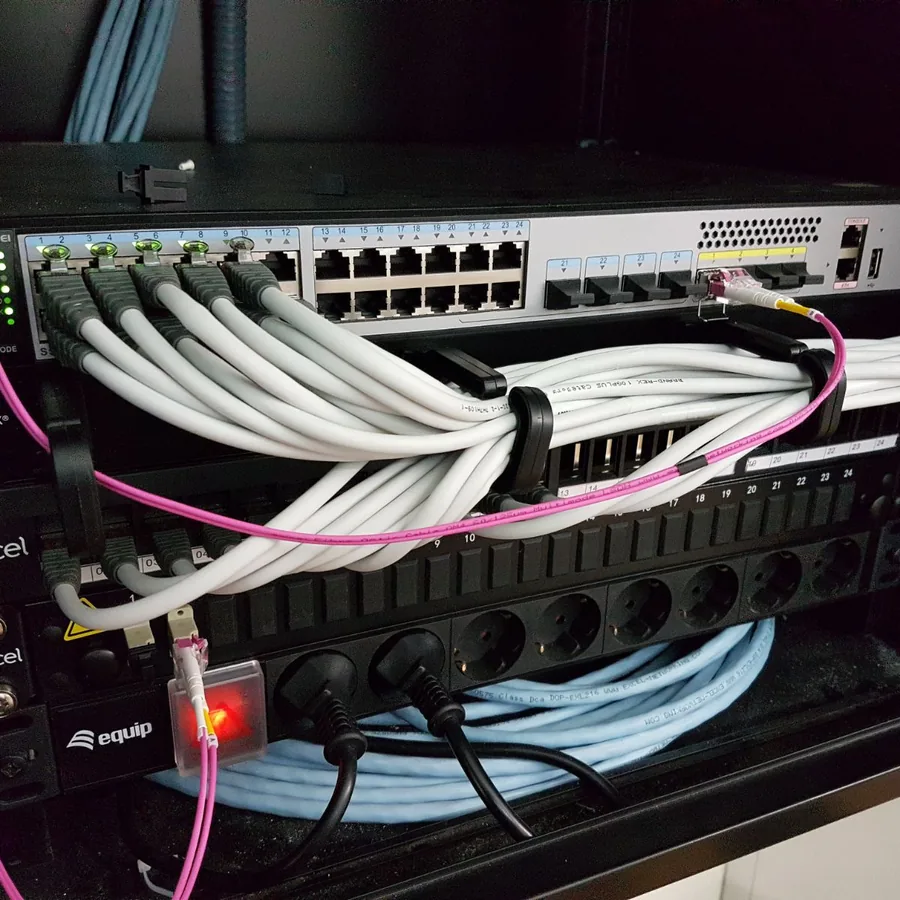
Migraciones de electrónica sin cortar el servicio
Cambiar la electrónica de un hotel abierto exige método. Configuramos y probamos los equipos nuevos en una maqueta previa, antes de llegar al hotel, con la configuración final cargada. El cambio se hace en ventanas nocturnas pactadas con el jefe de mantenimiento o de IT, planta a planta o armario a armario, y siempre con un plan de vuelta atrás: si algo no responde como se espera, el equipo antiguo vuelve a su sitio en minutos.
Integración con WiFi, IPTV, telefonía y PMS
La red troncal tiene que entenderse con el resto de sistemas: controladora WiFi y portal cautivo de huéspedes, cabecera de IPTV con multicast, centralita IP, PMS, TPV y sistemas de gestión del edificio. Coordinamos con cada proveedor puertos, VLAN y reglas. Si el problema está en la cobertura inalámbrica, nuestro equipo de WiFi para hoteles se encarga; para GPON, televisión y cast en habitaciones, nuestra división hospitality socassat.tv.
Dimensionado para temporada alta
El invierno europeo y el verano peninsular llenan los hoteles canarios, y la red se dimensiona para ese momento: ancho de banda por huésped, presupuesto PoE con todos los puntos de acceso activos, capacidad del firewall con inspección activada (no la cifra de catálogo sin servicios de seguridad) y número de sesiones simultáneas.
Las caídas que más vemos en hoteles y cómo se evitan
- Bucles de red: un latiguillo conectado entre dos tomas tumba una planta. Se evitan con spanning tree, protección BPDU y control de tormentas de broadcast.
- Switches domésticos colgados en recepción o en el bar: se añadieron para ganar puertos. Los sustituimos por equipos gestionables.
- Firewalls sin actualizar: vulnerabilidades conocidas y licencias caducadas. Se resuelve con un calendario de mantenimiento.
- Una sola línea sin respaldo: una avería del operador deja al hotel sin cobrar ni hacer check‑in. Una segunda línea con conmutación automática lo evita.
Mantenimiento de la red del hotel: monitorización, actualización y seguimiento de mejoras
La instalación es el principio. Con el contrato de mantenimiento monitorizamos switches, firewall, enlaces y doble línea con alertas cuando algo cae, y en hoteles con GPON, también la fibra de cada habitación con nuestra plataforma propia; actualizamos firmware y licencias de seguridad en ventanas planificadas, con copia de configuración antes y después; y hacemos un seguimiento de mejoras con informe periódico de incidencias, capacidad y propuestas priorizadas, revisado con dirección antes de cada temporada alta. Correctivo con técnicos propios y tiempos de respuesta pactados.
¿Dirige o mantiene un hotel y reconoce alguno de estos síntomas? Llámenos al 922 617 566 (Tenerife) o al 828 916 624 (Gran Canaria) y le proponemos una auditoría de la red.
Red, televisión y cast en el hotel, con un solo interlocutor
La electrónica de esta página convive en el hotel con la red GPON, la IPTV y el Chromecast de las habitaciones. Los diseñamos juntos desde socassat.tv, nuestra división hospitality.
Integradores de redes: su equipo técnico en Canarias
Si es usted un integrador, una ingeniería o un operador de la península con clientes en las islas, desplazar a un técnico supone billetes, dietas, transporte de material y logística insular para un trabajo de pocas horas. Nosotros ya estamos aquí, con técnicos propios en Tenerife y Gran Canaria.
Trabajamos con sus equipos, su plantilla y sus procedimientos; usted mantiene la relación con su cliente final.
- Instalación y puesta en marcha de los equipos que usted suministra, con su configuración o su plantilla.
- Manos remotas (smart hands): sustitución de equipos averiados, cambios de módulos SFP, reinicios y comprobaciones guiadas por su equipo.
- Cableado de rack y verificación con su NOC antes de dar el trabajo por cerrado.
- Informe de cierre con reportaje fotográfico, números de serie y estado final de puertos y enlaces.
- Documentación PRL, coordinación CAE e interlocutor técnico único.
Elegimos el equipo por el proyecto, no por la marca
No dependemos de una sola marca, así que le recomendamos lo que encaja en su presupuesto, en su equipo de IT y en sus planes de crecimiento. Orientación general; cada proyecto se decide tras la visita.
| Fabricante | Dónde suele encajar | A tener en cuenta |
|---|---|---|
| Cisco | Entornos corporativos exigentes, campus y redes con requisitos de estandarización. | Coste de equipos, licencias y contratos de soporte más elevado. |
| Fortinet | Seguridad perimetral con FortiGate; FortiSwitch y FortiAP gestionados desde el propio firewall. | Las suscripciones de seguridad deben renovarse para mantener la protección. |
| MikroTik | Routing potente y económico, enlaces entre sedes, proveedores de acceso. | Exige configuración experta; no sustituye a un firewall de nueva generación. |
| Ubiquiti UniFi | Pymes y apartamentos que quieren gestión centralizada con coste contenido. | Conviene elegir bien la gama según el tamaño y la exigencia del proyecto. |
| RUCKUS | WiFi de alta densidad y switches ICX, frecuentes en hoteles. | Inversión superior a las gamas de entrada. |
| TP‑Link Omada | Pymes y comercios con gestión en la nube y buen precio. | Pensado para entornos pequeños y medianos. |
| Huawei | Proyectos de operador y grandes campus. | Validar canal, soporte y repuestos para cada proyecto. |
Certificaciones de networking de nuestro equipo
Nuestro equipo acredita formación oficial en las plataformas que instalamos: configuramos con criterio, no a base de prueba y error.
Una red documentada es una red que usted controla
Al terminar le entregamos la información para que cualquier técnico pueda mantener su red:
- Esquema de red físico y lógico.
- Plan de direccionamiento IP y de VLAN.
- Copias de configuración de cada equipo.
- Credenciales en custodia del cliente, no del instalador.
- Inventario con modelos, números de serie, firmware y licencias.
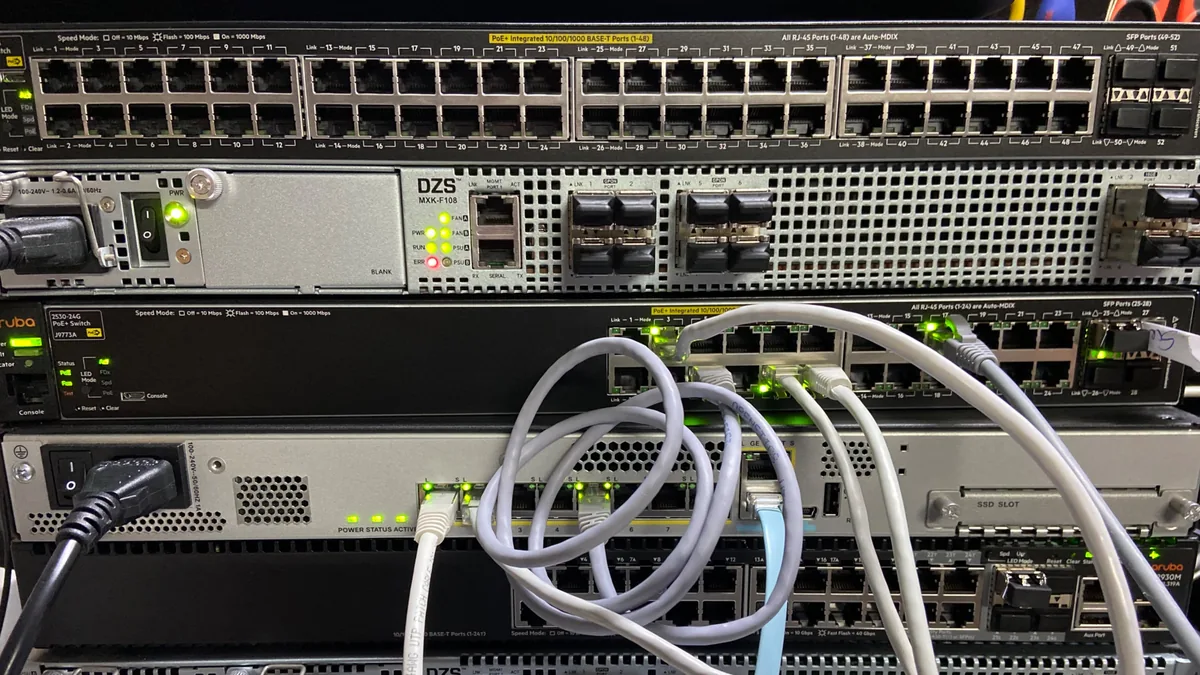
Servicio de mantenimiento de redes
Actualizaciones de firmware planificadas, revisión de logs, copias de configuración tras cada cambio y renovación de licencias de seguridad antes de que caduquen, con tiempos de respuesta pactados.
Pequeñas instalaciones también
Un comercio, un despacho o una vivienda con domótica y teletrabajo merecen algo mejor que el router del operador: firewall, red de invitados y VPN a su medida.
Si además necesita soporte de ordenadores, servidores o copias de seguridad, lo cubrimos desde sistemas informáticos para empresas; y si la electrónica vive en una sala técnica, revisamos también su Data Center o CPD.
De la visita a la red en producción, en cuatro pasos
Visita y análisis
Revisamos la red actual, los servicios que dependen de ella y los puntos críticos.
Diseño y presupuesto
Propuesta de equipos, VLAN y direccionamiento, con presupuesto por escrito y sin compromiso.
Maqueta e instalación
Configuramos y probamos en maqueta; instalamos en la ventana pactada con plan de vuelta atrás.
Pruebas y entrega
Verificamos cada servicio y entregamos la documentación y las credenciales.
Dudas habituales sobre switches, routers y firewall
¿Necesita mi empresa un firewall si ya tiene el router del operador?
El router del operador da acceso a internet y un filtrado básico, pero no inspecciona el tráfico, no separa redes internas con políticas, no ofrece IPS ni control de aplicaciones y rara vez permite VPN fiables para teletrabajo. Un firewall propio le da control, registros de lo que ocurre y una protección que se actualiza. En negocios pequeños puede ser un equipo compacto; no hace falta sobredimensionar.
¿Pueden cambiar los switches de un hotel sin cerrar ninguna zona?
Sí. Preparamos los equipos nuevos en maqueta con su configuración definitiva, planificamos el cambio por armarios o plantas en ventanas nocturnas acordadas con el jefe de mantenimiento o de IT y llevamos siempre un plan de vuelta atrás. El corte por zona se limita al tiempo de reconectar los latiguillos, y antes de irnos comprobamos recepción, TPV, PMS, WiFi e IPTV.
¿Qué marca de switches y firewall nos recomiendan?
Depende del tamaño de la red, del presupuesto, de quién la gestionará y de lo que ya tenga instalado. No vendemos una única marca: nuestro equipo está certificado en Cisco, Fortinet, MikroTik, Ubiquiti, RUCKUS, TP‑Link Omada y Huawei, así que proponemos lo que encaja y le explicamos por qué, incluidos los costes de licencias a futuro.
¿Instalan y configuran equipos que hemos comprado nosotros?
Sí. Es habitual con integradores de la península y con empresas que tienen acuerdos de compra propios. Instalamos, configuramos según su plantilla o nuestro diseño, verificamos con su equipo de red o NOC y entregamos un informe de cierre. Solo le pedimos que los equipos y licencias lleguen antes de la fecha de intervención.
¿Qué es una VLAN y por qué debería separar mi red?
Una VLAN es una red lógica independiente dentro de los mismos switches. Separar invitados, administración, cámaras, telefonía o pagos impide que un problema en una parte se extienda al resto, permite dar prioridad a la voz y aplicar reglas de acceso distintas a cada grupo. En comercios y hoteles que cobran con tarjeta, aislar los TPV ayuda además a reducir el alcance de PCI DSS.
¿Cómo conectamos dos sedes, una en Tenerife y otra en Gran Canaria?
Lo habitual es una red privada virtual (VPN IPsec) entre los firewalls de cada sede, con enrutamiento entre redes y, si el negocio lo requiere, doble línea en cada extremo. Así los usuarios acceden a los servidores de la otra sede como si estuvieran en la misma oficina. Tenemos técnicos en ambas islas, lo que simplifica la puesta en marcha.
¿Ofrecen mantenimiento de redes con contrato?
Sí. Los contratos de mantenimiento incluyen actualizaciones de firmware planificadas, copias de configuración, revisión de registros, control de licencias de seguridad y asistencia correctiva con tiempos de respuesta pactados. El alcance y la periodicidad de las visitas se adaptan al tamaño de la instalación, desde una pequeña oficina hasta un hotel con varios armarios de planta.
¿Trabajan también con particulares o negocios muy pequeños?
Sí. Configuramos redes domésticas con domótica y teletrabajo, despachos profesionales y comercios: un router y un firewall adecuados, una red de invitados separada, VPN para trabajar desde casa y, si hace falta, mejora del WiFi. El presupuesto se hace por escrito tras la visita, igual que en un proyecto grande.
Respaldo para su instalación
¿Su red necesita orden, seguridad o una segunda línea?
Cuéntenos qué le ocurre y le proponemos una visita para revisar sus switches, routers y firewall, con presupuesto por escrito y sin compromiso. También puede escribirnos por WhatsApp o a info@socassat.com.


